Metodo di Valutazione
Ubicazione dei dati e GDPR: cosa chiedere al fornitore cloud
Il quadro europeo poggia su due regolamenti da leggere insieme: il Regolamento (UE) 2016/679 (GDPR) per i dati personali e il Regolamento (UE) 2018/1807 sulla libera circolazione dei dati non…
Perché l'ubicazione dei dati conta (e quando entra in gioco il GDPR)
Il quadro europeo poggia su due regolamenti da leggere insieme: il Regolamento (UE) 2016/679 (GDPR) per i dati personali e il Regolamento (UE) 2018/1807 sulla libera circolazione dei dati non personali (FFD). Le Linee guida della Commissione europea COM(2019) 250 final del 29 maggio 2019 li considerano un quadro globale per la libera circolazione di tutti i dati nell'Unione europea.
Il FFD non limita la libertà contrattuale delle imprese: possono scegliere dove trattare i propri dati. L'ubicazione resta in larga misura una scelta contrattuale, ma non è priva di conseguenze giuridiche.
Il GDPR si applica automaticamente in ogni Stato membro dell'UE e dello Spazio economico europeo (SEE). Vincola anche organizzazioni situate fuori dall'Unione che monitorano il comportamento dei residenti nell'UE o offrono loro beni o servizi, gratuitamente o a pagamento, utilizzando i loro dati personali.
Le violazioni comportano sanzioni fino al 4% del fatturato globale o fino a 20 milioni di euro. Sono dati personali, per il GDPR, qualsiasi informazione relativa a una persona o utilizzabile per identificarla: nome, foto, indirizzo email, coordinate bancarie, aggiornamenti sui social network, dettagli sulla localizzazione, informazioni sulla salute e indirizzo IP.
Da qui la domanda operativa da porre prima della firma: non «il fornitore è europeo?», ma «dove sono concretamente allocati i dati, dove vengono trattati e quali soggetti, anche fuori SEE, vi possono accedere?». La risposta stabilisce quali norme si applicano e quali strumenti contrattuali servono.
Dati personali, non personali e misti: cosa cambia per il fornitore cloud
Il Regolamento FFD riguarda i dati diversi da quelli personali previsti dal GDPR.
Per origine si distinguono due gruppi: dati che in origine non si riferivano a una persona fisica identificata o identificabile, per esempio quelli dei sensori installati su macchine automatiche o sulle esigenze di manutenzione delle macchine industriali. A questi si aggiungono i dati inizialmente personali resi poi anonimi.
Se l'anonimizzazione sia adeguata dipende dalle condizioni specifiche e uniche di ogni caso. Per stabilire se un soggetto è identificabile si considerano tutti i mezzi ragionevolmente utilizzabili dal titolare del trattamento o da altri per identificarlo, direttamente o indirettamente.
Nella maggior parte delle situazioni reali un insieme di dati contiene sia dati personali sia dati non personali: è l'«insieme di dati misti». Gli insiemi misti sono la maggioranza di quelli impiegati nell'economia dei dati e derivano spesso da sviluppi tecnologici come l'Internet degli oggetti, l'intelligenza artificiale e le tecnologie di analisi dei big data.
Un esempio tipico sono i documenti fiscali di un'impresa, che indicano nome e numero di telefono dell'amministratore delegato.
Conseguenza pratica per la due diligence: poiché uno stesso archivio o servizio cloud può contenere contemporaneamente dati personali e non personali, il fornitore va interrogato su entrambe le tipologie. Chiedere separatamente dove risiedono i dati personali (disciplina GDPR) e dove i dati non personali (Regolamento FFD).
Chiedere anche se le due categorie sono trattate in modo differenziato o ospitate negli stessi ambienti e nelle stesse località.
Dati personali vs. dati non personali: implicazioni legali e pratiche
- Dati personali
- Dati non personali
- Dati misti
Dove risiedono fisicamente i server e dove avviene il trattamento
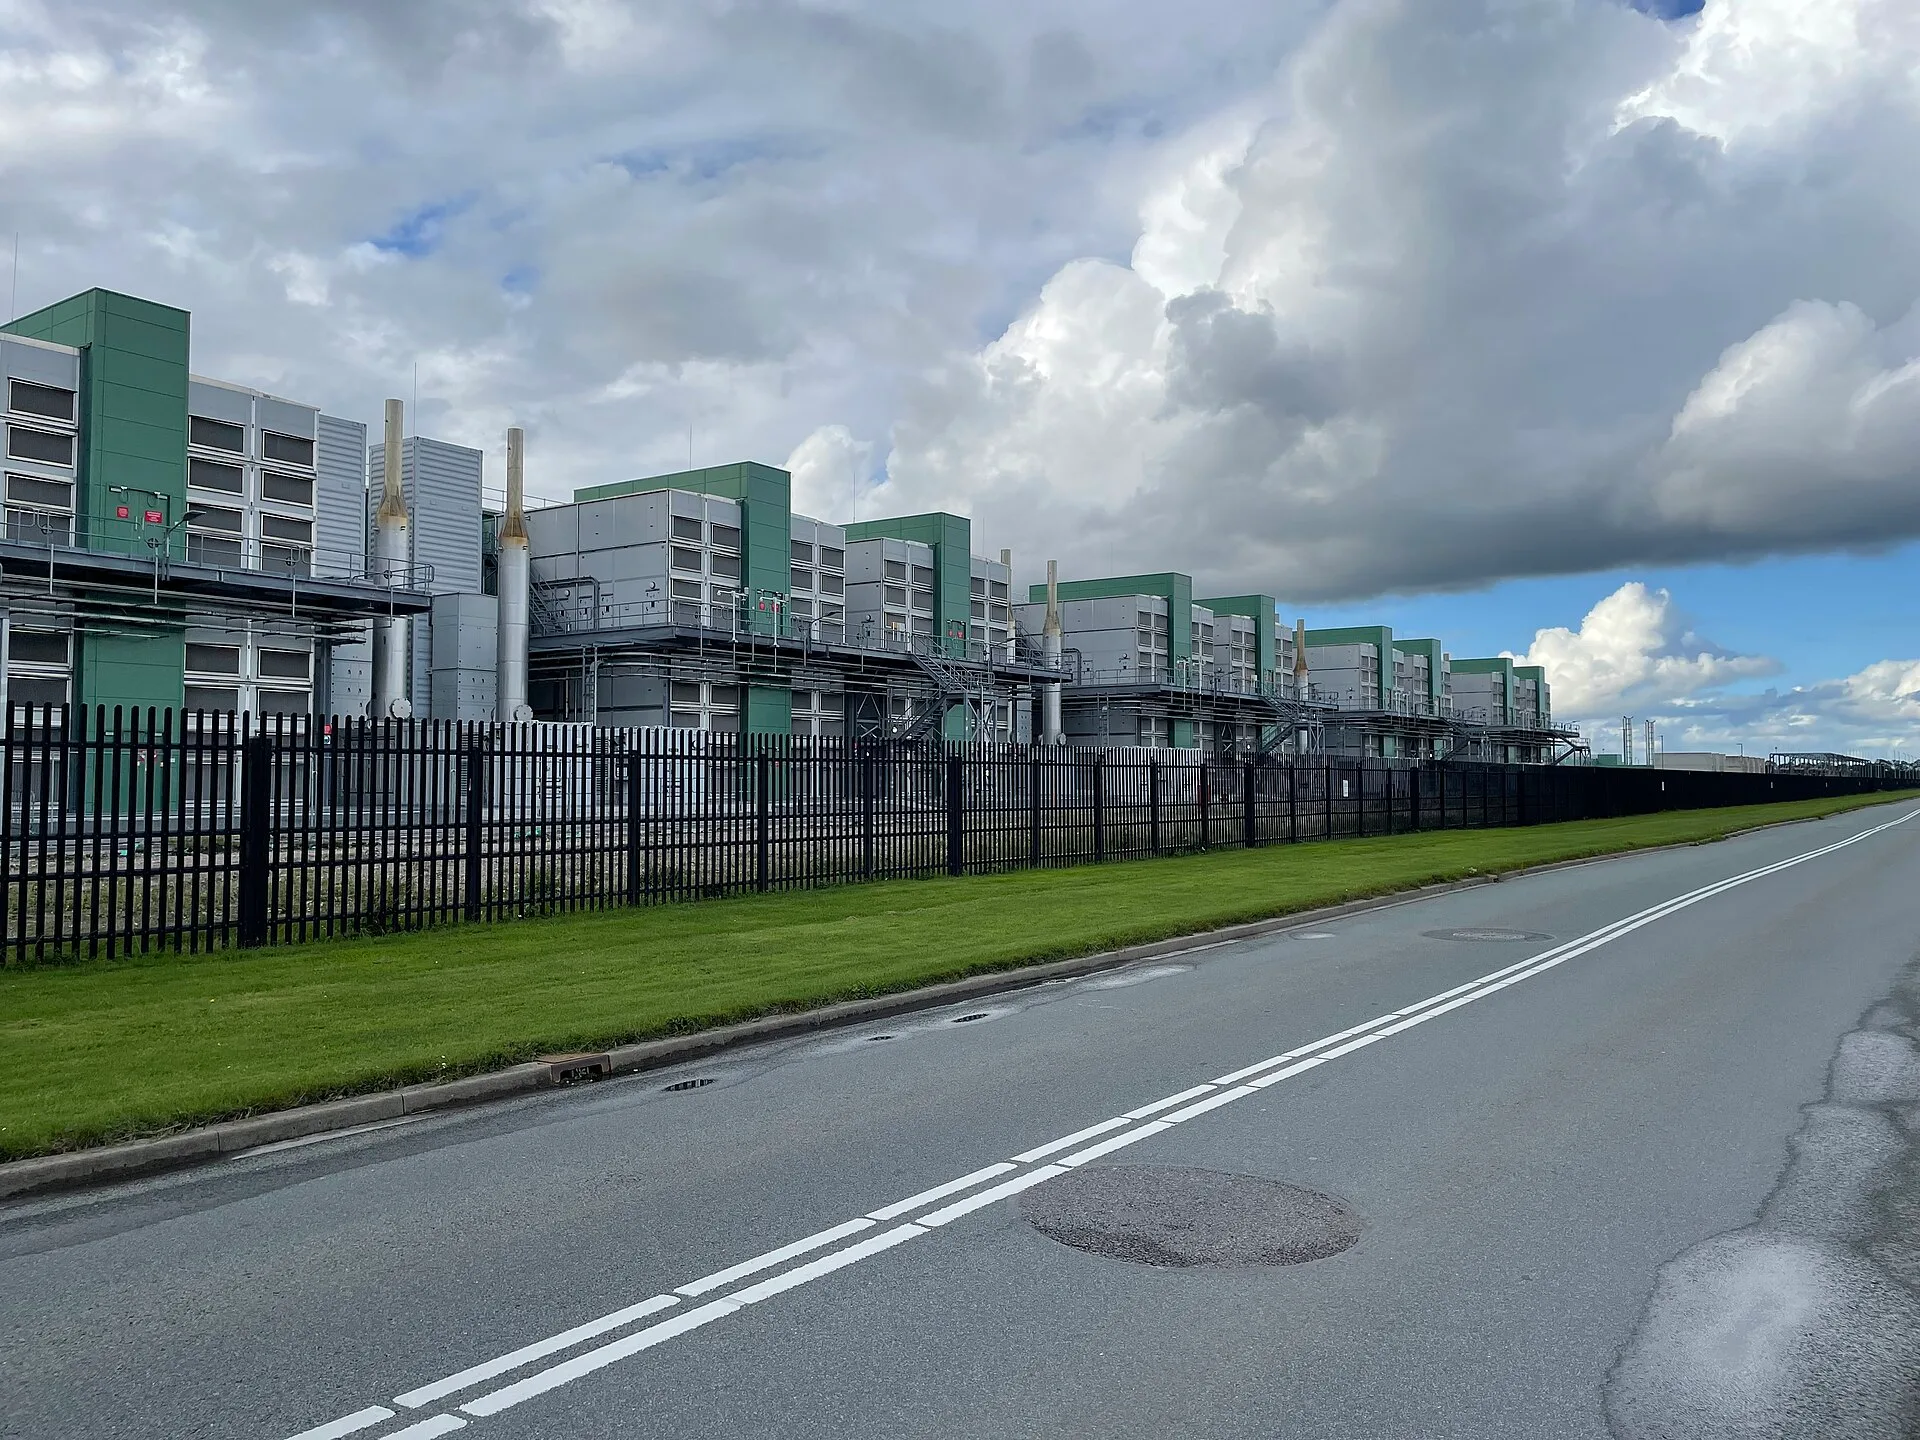
Le indicazioni del Garante per l'utilizzo consapevole dei servizi cloud invitano a informarsi su dove risiederanno concretamente i dati. Sapere in quale Stato risiedono fisicamente i server sui quali vengono allocati è determinante.
La domanda non riguarda solo la sede legale del fornitore, ma la collocazione materiale dell'infrastruttura che ospita i dati.
Le domande da rivolgere al fornitore, in forma scritta e possibilmente con risposta contrattualmente vincolante, sono diverse. In quale Stato o Paese sono allocati i dati e dove si trovano fisicamente i server?
Dove avvengono le operazioni di trattamento e non solo la memorizzazione: elaborazione, analisi, assistenza tecnica, amministrazione del sistema?
Esistono repliche, backup o sistemi di continuità e disaster recovery situati in altre località o in altri Paesi?
Con quale preavviso il fornitore può modificare l'ubicazione dichiarata e il cliente ha diritto di opporsi? Quale relazione lega sede legale del fornitore, eventuali società del gruppo e localizzazione effettiva dei data center?
Serve poi distinguere il modello di servizio, perché incide sul grado di controllo sull'ubicazione.
Nel cloud privato l'infrastruttura informatica è dedicata prevalentemente alle esigenze di una singola organizzazione. È ubicata nei suoi locali o affidata in gestione a un terzo, nei confronti del quale il titolare dei dati può esercitare un controllo puntuale.
Nel cloud pubblico l'infrastruttura è di proprietà di un fornitore specializzato. Questi mette a disposizione di utenti, aziende o amministrazioni i propri sistemi attraverso la condivisione e l'erogazione via Internet di applicazioni informatiche, senza che le risorse risiedano nei sistemi informatici del cliente.
La tipologia scelta va messa in relazione con le risposte ottenute su ubicazione dei server, repliche e operazioni.
Cloud privato vs. cloud pubblico: vantaggi e rischi per l’ubicazione dei dati
- Cloud privato
- Cloud pubblico
Trasferimenti fuori SEE: quando scatta il capo V del GDPR
Il GDPR non fornisce una definizione di trasferimento verso Paesi terzi.
L'EDPB (European Data Protection Board) ha individuato tre criteri cumulativi per identificare un trasferimento al di fuori dell'area SEE.
Un titolare del trattamento o un responsabile del trattamento deve applicare il GDPR per il trattamento in essere. Questo titolare o responsabile divulgano, mediante trasmissione, o mettono a disposizione i dati personali di un'altra organizzazione (titolare o responsabile del trattamento). Quest'altra organizzazione si trova in un Paese al di fuori dell'area SEE o è un'organizzazione internazionale.
I tre criteri devono sussistere tutti: se ne manca uno, non si configura un trasferimento ai sensi del capo V.
La verifica serve anche quando il fornitore appare europeo. Un'organizzazione stabilita nell'UE può comunque trasmettere o mettere a disposizione i dati a un soggetto extra SEE.
Può trattarsi di una consociata, un subfornitore, un servizio di assistenza tecnica, un'infrastruttura di backup: in questi casi si realizza il trasferimento.
Non ogni contatto con personale o sistemi situati fuori SEE integra però automaticamente un trasferimento, se i criteri cumulativi non sono soddisfatti.
Chiedere al fornitore di indicare in modo puntuale tutti i casi in cui dati personali sono trasmessi o messi a disposizione di organizzazioni fuori SEE, subfornitori inclusi. Chiedere di descrivere le operazioni che generano il trasferimento: assistenza, manutenzione, supporto, hosting di replica.
Processo di verifica dei trasferimenti di dati extra-SEE secondo il GDPR
- Identificare se ci sono trasferimenti fuori SEE
- Applicare i tre criteri cumulativi dell'EDPB
- Verificare la base giuridica del trasferimento
- Convalidare l’applicabilità dello strumento (es. Data Privacy Framework)
Decisione di adeguatezza, garanzie adeguate e deroghe: cosa pretendere dal fornitore
I dati personali possono essere trasferiti al di fuori dell'area SEE solo nel rispetto delle condizioni del capo V del GDPR.
Tali condizioni si aggiungono al rispetto generale delle altre norme del GDPR. Sono un requisito ulteriore rispetto ai principi di base del trattamento, che restano applicabili anche nei trasferimenti internazionali.
Prima di trasferire occorre disporre di una base giuridica adeguata per il trattamento. Occorre attuare le necessarie misure di sicurezza e trattare solo i dati personali necessari per quella specifica attività, in applicazione del principio di minimizzazione.
Dal fornitore occorre pretendere l'indicazione esplicita dello strumento giuridico su cui si fonda ciascun trasferimento. Può essere una decisione di adeguatezza della Commissione europea.
In mancanza di questa, possono valere garanzie adeguate ai sensi dell'art. 46 GDPR, che consente di trasferire dati personali verso Paesi terzi anche senza decisione di adeguatezza. Oppure le deroghe previste per situazioni specifiche.
Va chiesto quali garanzie siano concretamente attivate, come diventino vincolanti anche per i subfornitori e come il fornitore gestisca eventuali richieste di accesso provenienti da autorità pubbliche di Paesi terzi.
Il contesto è quello determinato dalla sentenza Schrems II, con cui la Corte di giustizia europea ha invalidato il Privacy Shield. La sentenza ha riaperto la questione del trasferimento di dati personali dall'Unione verso i Paesi extra SEE.
A questo si aggiungono le successive novità sul Data Privacy Framework. In sede di due diligence va chiesto al fornitore quale strumento invoca oggi per i trasferimenti verso gli Stati Uniti e se il trasferimento è ancora attivo.
Va verificato che l'atto richiamato sia effettivamente quello applicabile e non un riferimento superato.
Titolare, responsabile e accountability: chi risponde di cosa
Il parere WP196 sul cloud computing (Parere 05/2012) afferma che la legittimità del trattamento di dati personali nei servizi di cloud computing dipende dall'osservanza dei principi fondamentali della legislazione UE in materia.
Il titolare del trattamento resta il punto di imputazione delle responsabilità. Deve accertare il ruolo effettivo del fornitore — tipicamente responsabile del trattamento, ma la qualificazione va verificata rispetto alle istruzioni e al potere decisionale di fatto.
Deve inoltre pretendere istruzioni documentate, misure di sicurezza, minimizzazione e regole di conservazione coerenti con il servizio erogato.
I principi del GDPR da tradurre in clausole contrattuali sono diversi. La limitazione dello scopo: dati raccolti per finalità specifiche, esplicite e legittime.
La minimizzazione: dati adeguati, rilevanti e limitati al necessario. L'accuratezza: rettifica o cancellazione dei dati inaccurati o incompleti.
La limitazione della conservazione: i dati vanno cancellati quando lo scopo dell'utilizzo è stato raggiunto. L'integrità e confidenzialità: protezione da trattamenti illegali o non autorizzati, perdita accidentale, distruzione e danni.
La responsabilità impone di dimostrare come i dati siano tenuti e trattati in modo accurato.
Domande conseguenti al fornitore: quali istruzioni riceve e come le documenta? È autorizzato a usare i dati per finalità proprie o per addestrare modelli?
Come gestisce i subfornitori e quali obblighi impone loro? Quali misure tecniche e organizzative adotta?
Come consente al titolare di rispondere alle richieste degli interessati? In che forma e con quali tempi restituisce o cancella i dati alla cessazione del contratto?
Checklist: le domande essenziali da fare al fornitore cloud
Ubicazione e trattamento — In quale Stato risiedono fisicamente i server su cui sono allocati i dati? Dove avvengono le operazioni di trattamento oltre alla memorizzazione: assistenza, manutenzione, elaborazione?
Esistono repliche, backup o sistemi di disaster recovery in altre località o Paesi? Il fornitore può cambiare ubicazione, con quale preavviso e quale diritto di opposizione del cliente?
I dati personali e i dati non personali sono trattati nelle stesse località o separatamente? Il modello è cloud privato o pubblico e quale controllo sull'ubicazione ne deriva?
Trasferimenti extra SEE — I tre criteri cumulativi dell'EDPB sono soddisfatti per ciascun flusso di dati?
Quali soggetti fuori SEE (consociate, subfornitori, supporto tecnico) ricevono o possono accedere ai dati, mediante trasmissione o messa a disposizione? Quali operazioni generano il trasferimento e su quale base giuridica si fondano?
Garanzie e strumenti — Il trasferimento si basa su una decisione di adeguatezza, su garanzie adeguate ai sensi dell'art. 46 GDPR o su una deroga?
Le garanzie attivate sono vincolanti anche per i subfornitori? In particolare per gli Stati Uniti, quale strumento è invocato oggi e il trasferimento è ancora attivo? Come vengono gestite le richieste di autorità pubbliche di Paesi terzi?
Sicurezza, ruoli e conservazione — Qual è il ruolo del fornitore (responsabile del trattamento o altro) e quali istruzioni documentate riceve?
Quali misure di sicurezza, minimizzazione dei dati e regole di conservazione sono previste?
In che forma e con quali tempi i dati vengono restituiti o cancellati alla fine del contratto, secondo il principio di limitazione della conservazione?
Come il titolare può esercitare e far valere i diritti degli interessati tramite il fornitore?
Checklist: le domande essenziali da fare al fornitore cloud
- Ubicazione e trattamentoIn quale Stato risiedono fisicamente i server su cui sono allocati i dati?
- Ubicazione e trattamentoDove avvengono le operazioni di trattamento oltre alla memorizzazione: assistenza, manutenzione, elaborazione?
- Ubicazione e trattamentoEsistono repliche, backup o sistemi di disaster recovery in altre località o Paesi?
- Ubicazione e trattamentoIl fornitore può cambiare ubicazione, con quale preavviso e quale diritto di opposizione del cliente?
- Ubicazione e trattamentoI dati personali e i dati non personali sono trattati nelle stesse località o separatamente?
- Ubicazione e trattamentoIl modello è cloud privato o pubblico e quale controllo sull'ubicazione ne deriva?
- Trasferimenti extra SEEI tre criteri cumulativi dell'EDPB sono soddisfatti per ciascun flusso di dati?
- Trasferimenti extra SEEQuali soggetti fuori SEE (consociate, subfornitori, supporto tecnico) ricevono o possono accedere ai dati, mediante trasmissione o messa a disposizione?
- Trasferimenti extra SEEQuali operazioni generano il trasferimento e su quale base giuridica si fondano?
- Garanzie e strumentiIl trasferimento si basa su una decisione di adeguatezza, su garanzie adeguate ai sensi dell'art. 46 GDPR o su una deroga?
- Garanzie e strumentiLe garanzie attivate sono vincolanti anche per i subfornitori?
- Garanzie e strumentiIn particolare per gli Stati Uniti, quale strumento è invocato oggi e il trasferimento è ancora attivo?
- Garanzie e strumentiCome vengono gestite le richieste di autorità pubbliche di Paesi terzi?
- Sicurezza, ruoli e conservazioneQual è il ruolo del fornitore (responsabile del trattamento o altro) e quali istruzioni documentate riceve?
- Sicurezza, ruoli e conservazioneQuali misure di sicurezza, minimizzazione dei dati e regole di conservazione sono previste?
- Sicurezza, ruoli e conservazioneIn che forma e con quali tempi i dati vengono restituiti o cancellati alla fine del contratto, secondo il principio di limitazione della conservazione?
- Sicurezza, ruoli e conservazioneCome il titolare può esercitare e far valere i diritti degli interessati tramite il fornitore?